楽天と佐川急便からメールアドレスが漏れた。
佐川急便はアナウンスしていたと思うが、楽天は漏洩を否定していた。
まさか情報が漏洩している事に気づいていないとか?
楽天ドライブは今年の1月から情報が抜き取られていて、それに気づいたのが10月なのかな。
或いは気づいてはいたが、問題になると嫌なので放置していたとか。
楽天専用のメールアドレス宛にspamが届き始めたというPostがいくつかあるので、情報漏洩は間違いない。
楽天は特になのだが、従来から情報漏洩の話があったので各社専用のメールアドレスを使っている。
と言っても何と言う事はなくて、Aliasesで設定しているだけだ。
GmailでもAliases的な事は設定出来て、例えばrakuten+internet_shop@gmail.comのように、+記号で実メールアドレスの前に任意の文字を入れる。
メールサーバによっては+をちゃんと解釈しない場合もあるので、これには注意を要する。
メールアドレス登録時の確認が上手く行けば、その後のメールも問題ない、たぶん。
たぶんというのは、例えば楽天のメールは楽天本体から送られてくるものとエンバーポイントから送られてくるものがあるからだ。
楽天とエンバーポイントは別の企業なので、メールサーバの仕様が同じとは限らない。
自社以外からも楽天ドメインのメールを送るので、偽メールなどに関する設定を甘くせざるを得ない。
Yahooメールは10個までのAliases設定が出来るのだが、Yahooからの宣伝メールを拒否出来ないので使いにくい。
Outlookメールも10個までのAliases設定が出来る。
楽天市場へのログインはやっと二要素認証に対応したのだが、楽天カードのe-NAVIは未対応だ。
メールアドレス(ID)が漏れていると言う事は、パスワードも漏れているだろうなぁ。
メールアドレスを変えるとログインIDも変わるので、すぐに突破される事はないとは思うが危険だ。
情報が漏洩すれば第二パスワードも一緒に漏れるだろうから、パスワードを増やしても意味はない。
一部メディアの記事であったが、中華AIによる攻撃で日本の各社がやられているらしい。
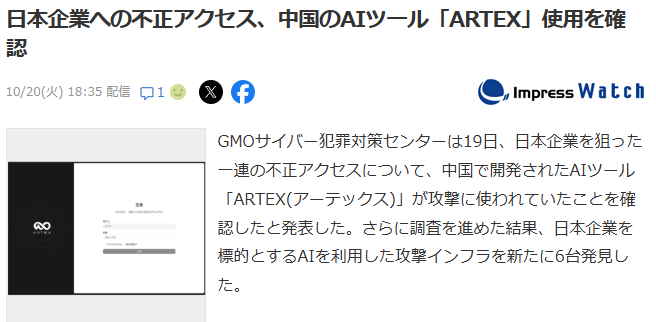
標的として確認した日本企業のうち、8社は9月から10月にかけて情報漏えいを公表していた。同一の攻撃グループが複数の事件に関与していると分析しており、さらなる被害を防ぐため、調査で得られた情報を法執行機関に共有した。
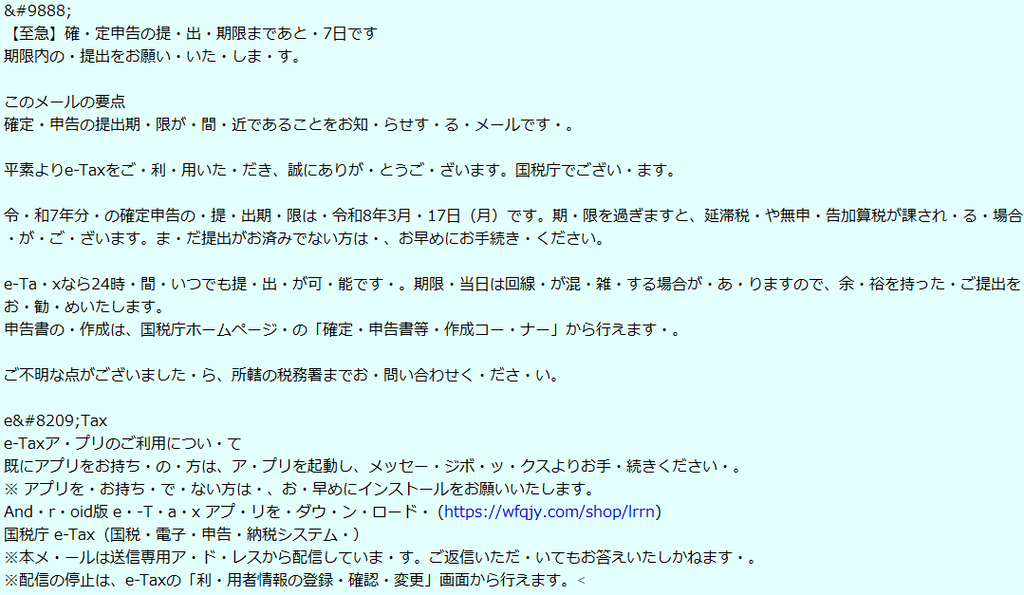
実際ウチに来た詐欺メールも、送信元がsoftbank.jpでメールサーバがcards.jygfw.comと、楽天用メールアドレス宛も佐川急便用メールアドレス宛も同じだった。
別の所からメールアドレスを買ってきたのかも知れないから絶対とは言えないが、悪いグループが暗躍している感じではないだろうか。
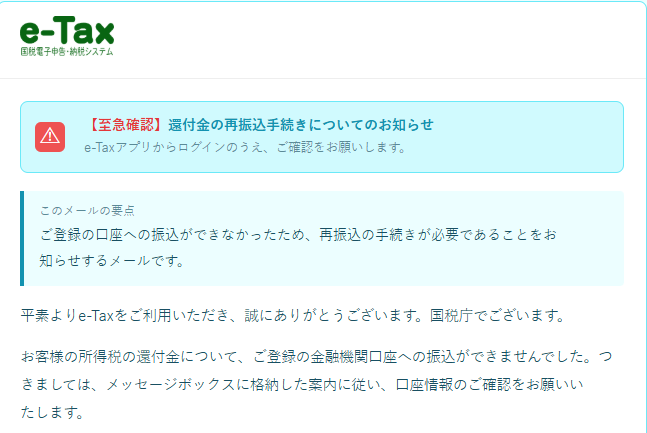
詐欺メールはアプリのダウンロードを促すものなのだが、肝心のリンクが切れていてどんなものか見る事は出来なかった。
でもこれ、還付金の「再振り込み」となっている。
再振り込みと言う事は還付があったと言う事になるので、騙される人が少ないのではないだろうか。
それよりも「所得税と控除額の変更により還付金があります」位にした方が良いと思う。
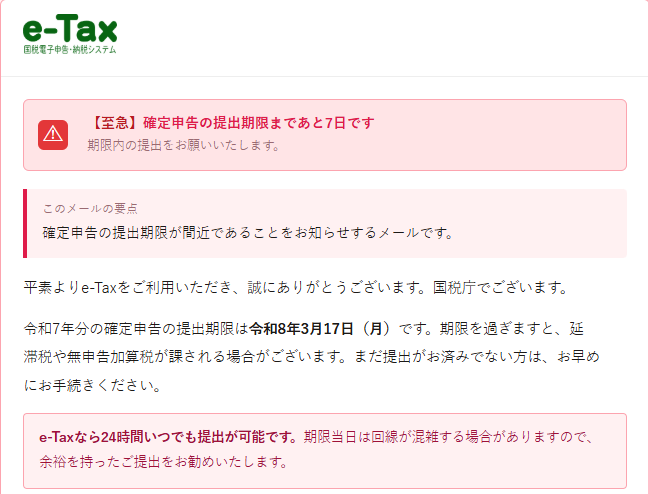
この赤い版など確定申告の期限が迫っているよと言う、メチャクチャである。
そもそも令和8年の3月は既に過ぎている。
これの送信元はfwd-0933.mx.cyberagent.co.jpとdispatch.node.jalan.netだった。
アプリのダウンロードリンクは切れている。
リンクをクリックすると最初にhttps://wfqjy.com/shop/lrrnに飛んで、そこからリダイレクトされてhttps://tendclothin-jp.com/に行く。
このメールはHTML版だが、テキスト版はspamフィルタ避けのためか?やたら読みにくい。
文字コードはShift JISなのだが、文字の間にZERO WIDTH JOINER(Unicodeの200Dh)が挟んである。
この文章をそのままUTFの画面にペーストすると、ちゃんと見える仕組みだ。
リターンメールは受信している(Return-Path: form-eTax@http.wfqjy.com)ので、メールアドレスが生きているかどうかのチェックはしていると思う。
リターンメールが来たら捨てているだけかも知れないけれど、メールアドレスのクリーニングを行うのであれば受信は必須だ。
ただメールサーバによってはリターンメールに宛先アドレス(UserUnknownになったアドレス)を書いてこないものもあるので、普通はリターンアドレスに宛先のアドレスを入れておいたりする。
例えばinfo@info.info宛てに送る場合は、Return-Path: info#info.info+form-eTax@http.wfqjy.comみたいにしておく。
こうすることで誰宛のメールが戻ってきたのかが分かる。
単に数字や記号列にしているものもあって、それをメール送信側でデコードする仕組みだ。
この漏洩メールアドレスは削除してしまって大丈夫(楽天と佐川のメールアドレスは変更済み)なので、あとで消してしまう。
赤系とブルー系の他に、紫系の偽国税庁メールもあるらしい。
全部集めると何か貰えるとか、なんて事はないか。
送信メールサーバはgold.wfqjy.comに変わっていたので、ブルーの(最初に来た)メール送信に使ったcards.jygfw.comは使えなくなったのかな。
コメント